На первой линии защиты – человек

Чем быстрее цифровые технологии входят в госуправление, бизнес и повседневную жизнь, тем шире становится поле для киберугроз.
Искусственный интеллект помогает анализировать данные и выявлять атаки, но он же позволяет злоумышленникам создавать убедительные письма, подделывать голос и видео, искать уязвимости и собирать сведения о потенциальной жертве. Поэтому цифровая безопасность все меньше сводится только к техническим решениям: подготовленный человек способен первым распознать угрозу и ликвидировать ее.
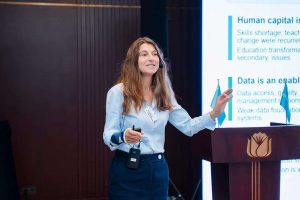
Именно человеческий фактор стал одной из центральных тем конференции Cyber Steppe, прошедшей в Международном центре искусственного интеллекта Alem.ai в Астане. Представители госорганов, бизнеса и отрасли информационной безопасности обсуждали, как повысить цифровую устойчивость и превратить пользователя из потенциальной точки входа для взлома системы в первый эшелон защиты.
Насколько далеко злоумышленники могут продвинуться к служебным системам и персональным данным, показали результаты киберучений, о которых рассказал первый заместитель председателя правления АО «Государственная техническая служба» Улыкбек Шамбулов.
– Обычно мы проводили фишинг и останавливались на моменте, когда условный госслужащий проходит по ссылке и заполняет свои данные. В этот раз пошли дальше, и в итоге более 50 госслужащих открыли свои веб-камеры. То есть мы собрали даже биометрические данные, – пояснил он. – Особенность таких атак в том, что они вынуждают самого пользователя выполнять определенные действия, которые воспринимаются защитными программами как легитимные.
Большой интерес участников вызвала сессия «Взлом первого лица: живая охота на CEO». Модератор Медет Турин рассказал, что подготовить легенду в мошеннических целях сегодня очень просто: контакты, должности, связи и сведения о деятельности человека нередко находятся в открытом доступе.
На примере эксперта по кибербезопасности, сопредседателя Комитета по информационной безопасности Альянса QazTech Евгения Питолина он продемонстрировал, как из корпоративного сайта, социальных сетей, публикаций, информации о коллегах, родственниках и поездках складывается полноценный профиль человека с отражением его интересов. На основе этих данных можно подготовить убедительное обращение для обмана или манипуляции.
Смысл защиты в этих ситуациях не в том, чтобы полностью исчезнуть из цифрового пространства, а в четком понимании, какие сведения остаются открытыми, как они могут быть использованы и почему критическое отношение к собственному цифровому следу становится частью киберграмотности. Она не должна сводиться к требованию «ничего не открывать в Интернете».
Процесс цифровизации сопровождается активным обучением госслужащих и сотрудников бизнес-компаний киберграмотности. Директор по информационной безопасности Банка ЦентрКредит Дмитрий Шапошников отметил, что эффективность такого обучения нужно оценивать и по поведению сотрудников.
– Процент обученных работников – понятная метрика. Но должны быть и другие критерии, например, как быстро при возникновении киберинцидента сотрудники сами сообщают о нем. Если сообщений становится больше, это не обязательно негативный показатель: возможно, люди научились распознавать угрозу и не боятся о ней говорить, – объяснил он.
Задача обучения – не добиться ситуации, при которой никто никогда не ошибается, а сформировать правильную реакцию. Чем раньше человек сообщает о подозрительном письме, звонке или собственном неверном действии, тем больше шансов остановить инцидент на первоначальной стадии и предотвратить более серьезные последствия.
Дополнительный уровень риска сегодня создает ИИ. Первый вице-министр искусственного интеллекта и цифрового развития РК Ростислав Коняшкин признал, что внедрение ИИ-технологий идет быстрее, чем формирование полноценной системы их оценки.
– По внедрению мы идем с опережением. Но сейчас качественной и точной методики аудита, оценки уровня безопасности моделей и инструментов искусственного интеллекта практически нет. Именно над этим мы работаем вместе с коллегами из Комитета информационной безопасности, Государственной технической службы и другими партнерами, – сообщил он.
Генеральный директор Datonomix Виталий Тренкеншу обратил внимание еще на один риск – prompt injection. Это внедрение в обрабатываемые ИИ-данные скрытой инструкции, заставляющей модель выполнить действие, которого от нее изначально не требовали.
– ИИ не всегда различает, что пришло ему на вход: обычная информация или команда. Поэтому в текст можно встроить инструкцию, которую модель воспримет как указание к действию, хотя пользователь ее может даже не заметить, – отметил эксперт.
В качестве примера он рассказал об эксперименте, когда его автор намеренно написал скрытую инструкцию в свой профиль на LinkedIn, и ИИ-агент рекрутера воспринял ее как команду и выполнил вопреки своему назначению. Это показывает, что по мере развития автономных ИИ-систем защита должна устанавливаться на входном уровне, то есть должны быть разработаны защитные промпты, выявляющие подобные скрытые команды и инструкции.
ИИ в государственных системах пока используется прежде всего как рекомендательный инструмент, а право самостоятельно принимать юридически значимые решения ему не передается. Человеческий контроль сохраняет свое значение: специалист должен понимать границы доверия к технологии, которой пользуется.
Для Казахстана этот вопрос приобретает особую актуальность по мере перехода от цифровизации отдельных услуг к цифровому государству. Устойчивость такой системы зависит от уровня подготовки пользователя, защищенной инфраструктуры и требований к данным и используемому ИИ. Поэтому киберграмотность становится частью общей цифровой культуры. Чем увереннее человек распознает манипуляцию, перепроверяет источник и своевременно сообщает о подозрительной активности, тем меньше возможностей остается превратить человеческий фактор в точку входа для взлома.